企業用 AI 嘅數據私隱與合規:BA/PM 嘅 5 步工作流
2026-08-11 · BA × AI 實戰 · Eric Cheung
點解 AI 數據合規係 BA/PM 嘅新基本功
大部分 AI 數據洩漏唔係黑客造成,而係由同事將客戶名單貼入免費 chatbot 開始。當企業採用 AI 工具嘅速度遠遠快過治理機制,身處需求同執行之間嘅人——BA 同 PM——最後就係孭風險嗰個。好消息係:你唔需要法律學位先管理到,你需要嘅係一套工作流。
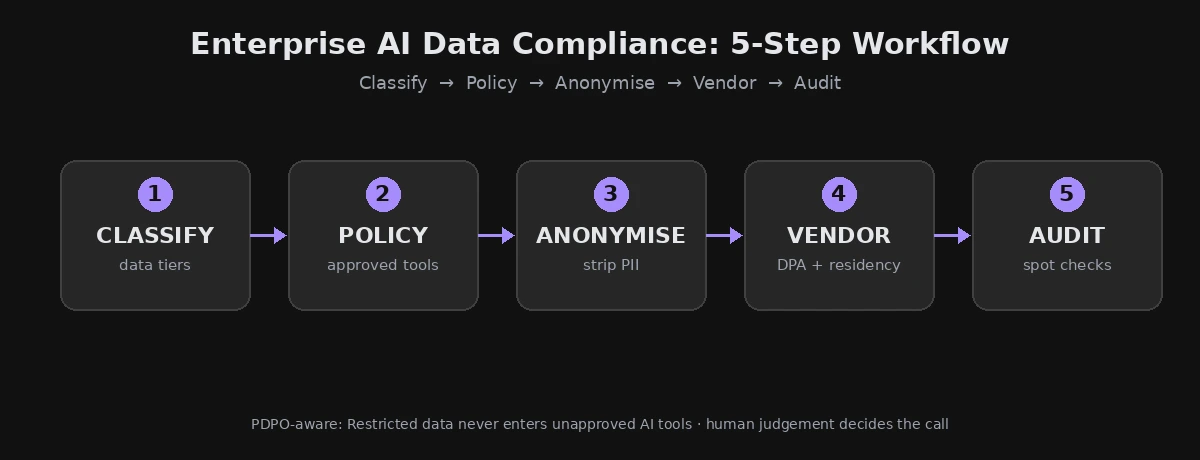
呢篇文章會行一次 5 步工作流——分類、政策、去識別化、供應商、審計——將抽象嘅合規焦慮變成具體嘅日常做法,並按香港/澳門團隊喺 PDPO 之下嘅處境調整。
快速結論(TL;DR)
- 大部分 AI 數據洩漏由「同事將客戶資料貼入免費 chatbot」開始,BA/PM 身處需求同執行之間,就係孭風險嗰個。
- 先將資料分四級(公開/內部/機密/受管制),級別愈高,可以入 AI 工具嘅程度愈低,受管制資料未經批准一律唔可以入。
- 用敏感資料做分析之前一定要去識別化:刪走直接識別符、用 pseudonym 取代,而且一定要有人核對。
- 政策要短、要融入日常工作流程,仲要定期審計同準備事件應變流程,先至唔會變咗一紙空文。
5 步工作流:由資料分類到定期審計
Step 1 — 資料分類:邊啲資料可以入 AI,邊啲唔得
第一步係搞清楚你手頭嘅資料屬於邊一級。企業資料一般分四級:公開(Public)、內部(Internal)、機密(Confidential)、受管制(Restricted,例如客戶個人資料、未公布財務數據、醫療紀錄)。規則好簡單:級別愈高,可以入 AI 工具嘅程度愈低。受管制資料喺未經批准之前,一律唔可以貼入任何公開 AI 服務。你可以叫 AI 幫你建立分類檢查清單——但你公司嘅政策先係最終依據。
我係一個 BA,想為公司建立 AI 資料分類指引。
以下係我哋日常會處理嘅資料樣本清單,請按四級幫我分類:
公開 Public / 內部 Internal / 機密 Confidential / 受管制 Restricted
每項輸出:分類 + 理由 + 如果想入 AI 工具需要咩額外措施。
另外,標出邊啲類別喺香港 PDPO 之下屬於「個人資料」。

--- 資料樣本清單 ---
1. 公司網站上公開嘅產品說明書
2. 內部會議紀錄(含同事姓名)
3. 客戶合約同報價單
4. 未公布嘅季度財務數據
5. 求職者履歷
Step 2 — AI 工具政策:企業帳號 vs 個人帳號
好多洩漏唔係嚟自惡意,而係嚟自「貪方便」。個人免費帳號同企業帳號有三個分別:對話可能用嚟訓練模型(視乎供應商設定)、冇企業級合約保障、資料可能跨境傳輸。你做 BA/PM 嘅角色,係將呢啲風險變成同事跟得到嘅政策:邊啲工具係公司批准、邊啲工作可以用、邊啲資料類別永遠唔可以入。政策要短——一頁紙、三條規則,加一條「唔肯定就問」。
幫我起草一份一頁紙嘅「AI 工具使用政策」,對象係非技術同事。
要求:
1. 三條核心規則(可以做咩、唔可以做咩、唔肯定問邊個)
2. 用生活化例子解釋「個人帳戶 vs 企業帳戶」嘅分別
3. 列明禁用行為(例如:將客戶個人資料貼入未經批准嘅工具)
4. 語氣友善,唔好用責備式口吻
公司背景:香港中型企業,約 200 人,行業係〈你的行業〉。
Step 3 — 去識別化:將敏感資料變成安全輸入
如果真係要用敏感資料做分析,先將佢去識別化:刪走姓名、身份證號碼、電話、地址、email 等直接識別符,再考慮 pseudonymization(用代號取代)。AI 可以幫手做呢步——但一定要有人核對,因為 AI 未必認得晒所有 PII 變體(例如「陳生,852-9xxx xxxx」)。香港 PDPO 對個人資料嘅定義好闊,連「間接識別到個人」嘅資料都計。
以下係一段包含個人資料嘅文字,請幫我將佢去識別化:
1. 刪走或取代所有直接識別符(姓名、身份證/護照號碼、電話、地址、email)
2. 用 pseudonym 取代(例如「客戶A」、「用戶#7」)
3. 保留業務分析需要嘅結構同數字
4. 輸出之後,列出你「唔肯定係咪 PII」嘅位置,等我人工核對

--- 貼上原始文字 ---
Step 4 — 供應商管理:DPA、資料駐地同保留政策
當公司正式採用企業版 AI 工具,BA/PM 通常就係採購流程嘅執行者:要確認供應商有冇 DPA(Data Processing Agreement)、資料喺邊度處理(data residency)、會唔會用你嘅資料訓練模型(大部分企業版已承諾唔會)、保留期限同刪除機制。呢啲嘢唔係淨係法務嘅事——你作為需求方,要將合規要求寫入需求規格,咁採購先唔會買咗個「靚但唔合規」嘅工具返嚟。
我哋公司準備採購企業版 AI 工具,我係需求方嘅 BA。
請幫我生成一份「供應商 AI 合規盡職調查清單」,包括:
1. DPA(資料處理協議)要涵蓋嘅條款
2. 資料駐地(data residency)問題(公司喺香港,要考慮 PDPO 跨境傳輸規定)
3. 供應商會唔會用我哋嘅資料訓練模型
4. 資料保留同刪除機制
5. 子處理者(sub-processor)名單同通知義務
每項附「點解重要」同「供應商答咩先算合格」。
Step 5 — 審計同事件應對:定期檢查加洩漏處理
政策寫得幾靚都好,冇執行機制就係廢紙。定期抽查(例如每季):同事用緊邊啲 AI 工具、有冇人將機密檔案名或者客戶資料貼入去、有冇 shadow AI(未經批准嘅工具)出現。出事嘅時候要有應變流程:即時停用、通知資訊安全團隊、評估影響範圍、按法規決定使唔使通報(PDPO 喺特定情況下有通報責任)。AI 可以幫你整理 audit log 摘要,但「有冇洩漏」嘅判斷一定要人做。
以下係我哋公司過去一個月嘅 AI 工具使用審計資料(工具名稱、部門、資料類別)。
請幫我:
1. 歸納使用模式同潛在風險位
2. 標出任何疑似違反政策嘅情況(例如 Restricted 資料入咗未批准工具)
3. 生成一份俾管理層睇嘅一頁摘要
注意:你只係輔助分析,最終判斷由合規負責人做。

--- 貼上審計資料 ---
3 個常見陷阱
- 陷阱一:淨係寫政策,冇執行。冇人睇嘅政策等於冇政策。要將規則融入日常工作流程——例如喺 AI 工具 onboarding 時強制睇一段 3 分鐘短片。
- 陷阱二:以為「企業版」=「乜都得」。企業版解決咗訓練數據同合約問題,但唔代表你可以將任何資料入去——地區法規同內部政策一樣適用。
- 陷阱三:忽略 shadow AI。同事用手機免費 app 處理公司嘢,你嘅政策管唔到。淨係 ban 冇用——要提供「正路」(公司批准嘅工具),否則同事會自己搵 workaround。
總結
AI 合規唔係法務部門嘅專利。BA/PM 身處需求同執行嘅交界,正正係將合規由抽象原則變成日常工作流程嘅最佳位置。呢套 5 步工作流——分類、政策、去識別化、供應商、審計——唔需要你係法律專家,只需要你將佢當成另一個需求分析問題嚟處理。當你喺會議上講得出「我哋嘅 AI 使用係有治理嘅」,你就由「用 AI 嘅人」升級做「管理 AI 風險嘅人」——呢個就係 AI 時代 BA/PM 嘅新價值主張。